



Eu recebi o e-mail. E o que li me deixou gelado.
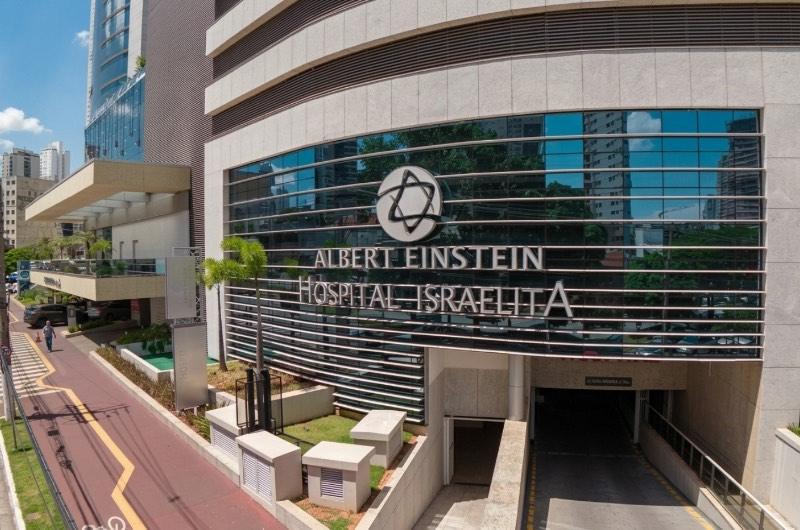
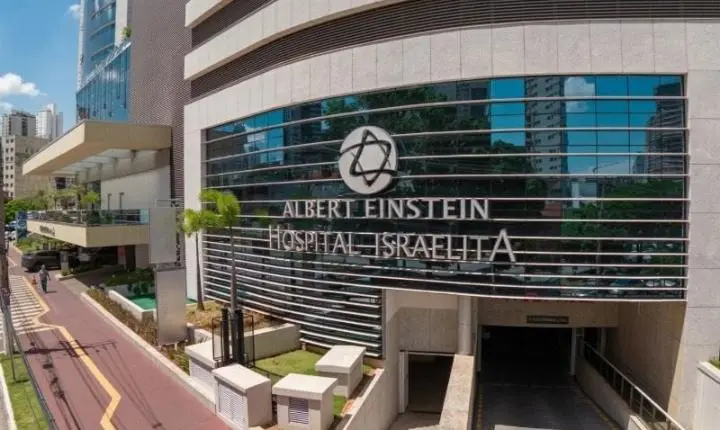
Não foi um aviso genérico. Era o Hospital Israelita Albert Einstein confirmando, em letras claras, que meus dados pessoais e minhas informações de saúde tinham sido acessados por criminosos em um ataque cibernético.
E antes que você pense "isso é problema dele", respira e continua lendo. Porque pode ser o seu também. Pode ser o de qualquer um.
O QUE ACONTECEU, EM POUCAS LINHAS
Criminosos invadiram sistemas do Einstein, roubaram dados de pacientes e passaram a exigir dinheiro para não divulgar as informações — segundo reportagem da CNN Brasil.
É o famoso ransomware: sequestro de dados + extorsão. Um dos crimes digitais mais cruéis que existem.
A Polícia Federal investiga o caso. E no dia 7 de outubro deflagrou a Operação Insidioso contra suspeitos de ataques desse tipo.
Só que tem um detalhe que muda tudo:
O que foi levado não foi só nome e CPF.
Segundo o comunicado que recebi, os criminosos tiveram acesso a:
* Nome, CPF, telefone e e-mail
* Diagnósticos médicos
* Exames laboratoriais
* Notas clínicas
Ou seja: os segredos mais íntimos da vida de uma pessoa.
POR QUE ISSO É MUITO MAIS GRAVE DO QUE PARECE
A LGPD trata dados de saúde como dados pessoais sensíveis. E não é por acaso.
Pensa comigo:
* Uma senha vazada, você troca.
* Um diagnóstico de uma doença crônica? Você não troca nunca.
A informação de que alguém tem câncer, HIV, depressão, histórico psiquiátrico ou faz um tratamento específico pode acompanhar essa pessoa pelo resto da vida.
E nas mãos erradas, isso vira munição para:
* Golpes altamente personalizados
* Chantagem e extorsão
* Discriminação em planos de saúde, empregos e relacionamentos
* Ataques de engenharia social quase impossíveis de detectar
Imagina receber uma ligação de alguém que sabe o nome do seu médico, seu último exame e o remédio que você toma. Parece legítimo, né? É exatamente aí que o golpe acontece.
O HOSPITAL FEZ O QUE TINHA QUE FAZER? EM PARTE.
O Einstein comunicou o incidente à ANPD e à Polícia Federal, contratou especialistas e afirmou que não há evidências de divulgação ou uso indevido dos dados até agora.
Reconheço as providências. Mas preciso ser honesto como advogado:
Comunicar um vazamento não apaga o vazamento. E não encerra a responsabilidade de quem guardava os dados.
A LGPD é clara (arts. 6º, 11, 46 e 48). Ela exige:
* Segurança adequada
* Governança eficaz
* Comunicação transparente
* Responsabilização quando houver falha
A pergunta que não quer calar:
Os controles de segurança eram realmente suficientes? Existiam vulnerabilidades conhecidas e ignoradas? Houve falha de governança?
Reputação de excelência não substitui investigação técnica independente.
QUEM GARANTE QUE ESSES DADOS NÃO SERÃO VENDIDOS AMANHÃ NA DARK WEB?
Neste momento, ninguém pode garantir.
Nem o hospital. Nem a polícia. Nem a ANPD. Ninguém.
Dados de saúde são um dos produtos mais valiosos do mercado negro digital — justamente porque são permanentes, íntimos e altamente exploráveis.
E não podemos aceitar que ataques dessa magnitude terminem com:
* Um comunicado institucional
* Um pedido de desculpas
* E a velha recomendação: "fique atento a golpes"
A responsabilidade pela proteção dos dados NÃO pode ser jogada nas costas da vítima.
O QUE EU, COMO PACIENTE E ADVOGADO, EXIJO
Como titular dos dados afetados, quero respostas concretas:
✅ Quais informações minhas foram efetivamente obtidas?
✅ Qual foi a extensão real do comprometimento?
✅ Quais medidas foram tomadas para reduzir os riscos?
✅ Como serei protegido contra consequências futuras?
✅ Que mecanismos de assistência existirão para os pacientes?
O artigo 42 da LGPD é explícito: quem causa dano patrimonial ou moral por tratamento irregular de dados tem o dever de reparar.
Isso não é vingança. É lei. É dignidade. É respeito.
UMA REFLEXÃO QUE VOCÊ PRECISA FAZER AGORA
Hoje fui eu. Amanhã pode ser você.
Se nem o hospital mais premiado e reconhecido do Brasil está imune a um ataque dessa natureza, precisamos encarar uma verdade incômoda:
Estamos tratando a segurança dos dados de saúde com a seriedade que ela exige?
A ANPD precisa dar uma resposta institucional à altura. Com transparência, fiscalização e punição quando houver fundamento legal.
Porque depois que uma informação médica cai nas mãos de criminosos, não existe botão de "desfazer".
A VERDADE QUE NINGUÉM QUER ENCARAR
Nossos dados de saúde não são mercadorias.
Nossa privacidade não é dano colateral da transformação digital.
Nossa intimidade não é matéria-prima para criminosos.
E enquanto o debate não sobe de nível, milhões de brasileiros continuam confiando suas informações mais sensíveis a instituições, esperando, no mínimo, que elas sejam protegidas como deveriam.
Compartilhe este texto. Não para atacar o Einstein. Mas para que essa conversa saia do comunicado e chegue à sociedade.
Porque informação médica vazada não é apenas um dado. É a vida de alguém exposta.
Escrito por: Dr. Afonso Morais - Advogado especialista em Direito Digital, fundador do escritório Pardi e Morais Consultores Jurídicos e do Podcast Falando de Fraudes.
🌐Redes sociais do DIÁRIO DO PAÍS® no Instagram:
👉🏻Siga-nos no Threads:
https://www.threads.net/@portaldiariodopais
https://www.threads.net/@brunodelimabr
☎️Fale com o DIÁRIO DO PAÍS pelo nosso telefone Fixo/WhatsApp:
📲Baixe o aplicativo gratuito do DIÁRIO DO PAÍS para celulares Android no Google Play:
https://play.google.com/store/apps/details?id=news.diariodopais.appdiariodopais
***
✍🏻Em tempos de desinformação, o DIÁRIO DO PAÍS continua produzindo diariamente informação responsável e apurada pela nossa redação que escreve, edita e entrega notícias nas quais você pode confiar. Assim como o de tantos outros profissionais comprometidos com a verdade, nosso trabalho tem sido maior do que nunca. Compartilhe nosso conteúdo.
🔗Acompanhe o nosso site: www.diariodopais.com.br redes sociais: @portaldiariodopais .
🇧🇷DIÁRIO DO PAÍS - Princípios fortes, jornalismo à altura. O seu ponto de vista cristão e conservador.
🌍Vamos juntos fortalecer a luta por um mundo melhor?

 DIÁRIO DO PAÍS